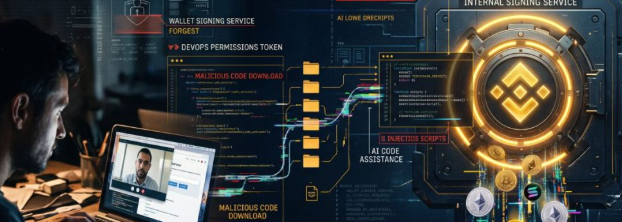
全球最大加密貨幣交易所 Binance 表示,駭客利用一場假裝的求職面試,先感染一名工程師的公司電腦,再逐步取得內部系統權限,最終在 10 月 29 日從其錢包基礎設施轉走約 63 億美元的加密資產。這可能是迄今規模最大的加密貨幣盜竊案。
Binance 指出,這次攻擊是一場歷時數月的多階段行動,涉及假招聘、惡意軟件、員工裝置被入侵,以及濫用內部 AI 工具。
假面試如何展開
攻擊者先在求職平台上接觸一名正在找工作的 Binance 軟件工程師,並假扮成虛構公司的招聘人員。他們安排視像面試,甚至安排自稱「CEO」的人與工程師會面,令整個招聘過程看起來相當真實。
面試後,對方要求工程師下載一份「編程測試」或程式碼倉庫。Binance 表示,該檔案內藏零日惡意軟件,能避開端點安全工具的偵測;工程師在公司電腦下載後,裝置便被入侵。
入侵如何擴大
取得第一台電腦的控制權後,攻擊者利用該受感染裝置及 Binance 的內部 AI 工具,進一步接觸另外兩名工程師的電腦
他們其後竊取容器部署憑證,並把惡意軟件部署到 Binance 的錢包基礎設施。10 月 29 日,攻擊者利用內部錢包簽署服務發起未經授權的交易,將資產轉出平台。
損失與應對
Binance 估計,受影響的數碼資產約為 63.4 億美元;截至 11 月初,約 28.5 億美元資產已被凍結或攔截,而受影響代幣資產中約 98% 已由公司資金補足。
Binance 表示,會全數賠償受影響客戶,並已與執法機構及業界夥伴合作追蹤、凍結被盜資產。事件期間,該平台曾暫停全球提款服務,其後才恢復運作
事件帶來的警示
這宗事件顯示,駭客不一定先攻破防火牆或加密系統;他們可以先攻破「人的信任」。一場看似正常的求職面試、一份技術作業、一個下載連結,都可能成為入侵企業內部系統的入口。
AI 世代:假面試攻擊料將增多
隨著生成式 AI 普及,假面試、假招聘和社交工程攻擊預計會變得更多、更難辨認。AI 可以協助攻擊者快速製作逼真的求職廣告、假冒公司網站、仿真履歷、自然流暢的電郵與訊息,甚至生成模仿真人語氣的語音、影像或視像內容;這令過去依賴「對方有視像面試、LinkedIn 帳號或公司網站」來判斷真偽的方法,變得越來越不可靠。
對個人求職者而言,也應建立一個基本原則:要求招聘方提供安全、透明、可審核的測試方式;若無法確認安全,就不要在自己日常使用的電腦上執行。
求職者可怎樣做
- 不要在公司電腦或個人主力電腦直接執行:可使用一次性虛擬機、隔離沙盒,或另一部沒有登入個人帳號、公司帳號和加密錢包的裝置。
- 先查證招聘來源:核對公司官方招聘頁、官方電郵網域、LinkedIn 公司頁及官方聯絡渠道;不要只憑 WhatsApp、Telegram 或陌生電郵判斷真偽。
- 要求透明的測試方式:正規公司一般能說明測試內容、所需工具、資料用途及執行步驟。若對方只說「下載後執行就知」,應提高警覺。
- 不要安裝未經審核的套件或執行終端機指令:特別是
curl ... | bash、來歷不明的.exe、.dmg、.apk、NPM/PyPI 套件,或要求關閉防毒軟件的指示。 - 可請自己信任的技術朋友或資安人員協助:若你認識可信的工程師、資安從業員或技術社群成員,可請他們協助檢查,但不要把公司機密、個人密碼或 API 金鑰交給對方。