
Binance 遭駭:假面試成入侵起點
Binance 遭駭事件顯示,駭客未必先攻破複雜的技術防線,而是先利用人的信任。攻擊者假扮招聘者,透過一場看似正常的求職面試,誘使一名工程師在公司電腦下載並執行藏有惡意軟件的「編程作業」,從而取得入侵起點。其後,駭客利用受感染裝置及 Binance 內部 AI 工具擴大滲透,取得錢包部署憑證,最終轉走約 63 億美元的加密資產。本文以淺白文字梳理事件經過、假面試的運作方式、以及個人和企業應如何防範這類社交工程攻擊。

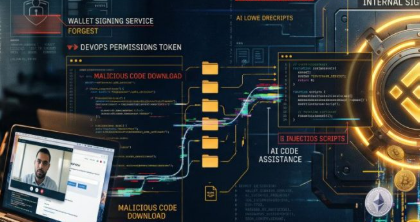
Binance 遭駭事件顯示,駭客未必先攻破複雜的技術防線,而是先利用人的信任。攻擊者假扮招聘者,透過一場看似正常的求職面試,誘使一名工程師在公司電腦下載並執行藏有惡意軟件的「編程作業」,從而取得入侵起點。其後,駭客利用受感染裝置及 Binance 內部 AI 工具擴大滲透,取得錢包部署憑證,最終轉走約 63 億美元的加密資產。本文以淺白文字梳理事件經過、假面試的運作方式、以及個人和企業應如何防範這類社交工程攻擊。
🚨 補充背景:什麼是幣安?這 63 億美金是什麼概念? 在拆解手法之前,先來看看苦主是何方神聖: 那麼,這個連政府監管都動不了的虛擬貨幣帝國,到底是用什麼方式被黑客攻破的? 💡 核心手法:黑客不用密碼,改為控制系統程序 聽起來很玄,其實套路超簡單!我們用年輕人秒懂的「密室逃脫大漏洞」來比喻,看完你就知道這群黑客有多扯: 1. 鋪梗:潛入主管家,複製一張「終極通行證」 黑客這次不跟金庫密碼硬碰硬,而是直接搞定擁有最高權限的幣安高級工程師。 2. 潛入:拿著通行證,大搖大擺進去「大腦控制室」 有了職員證,黑客連密碼都不用猜,直接繞過所有外圍防線,混進幣安的核心大樓。
這篇文章為您拆解全球最大虛擬貨幣交易所「幣安」遭黑客竊取 63 億美元(約 490 億港元)的歷史級大劫案。本文分析「平台承諾全額賠償」、「黑客控制系統管理員的手法」以及「幕後神秘黑客組織拉撒路小組」,並揭示此事件對比特幣等加密貨幣市場帶來的劇烈震盪,是關注資安與幣圈動態必看的懶人包。