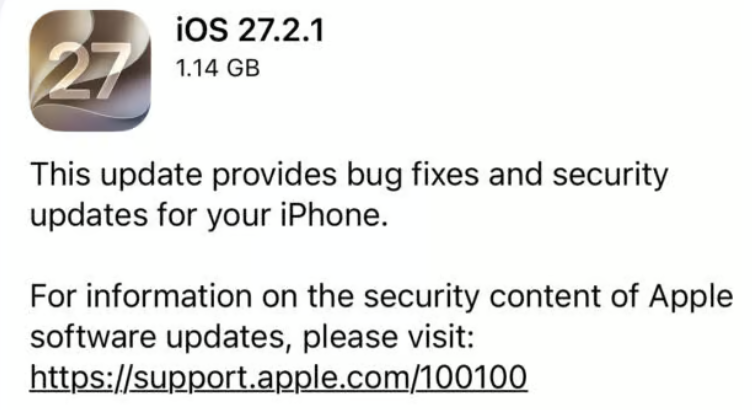
Apple 推出了 iOS 27.2.1 緊急安全更新,修補了多個藍牙、AirPlay 和 iMessage 的漏洞。其中最值得留意的是,附近惡意藍牙裝置可能在用戶沒有點擊確認的情況下,與 iPhone 完成配對。建議盡快更新系統。
修了什麼?
這次更新修補了 10 個不同的安全漏洞,包括:
- 藍牙配對漏洞:攻擊者可能繞過配對碼輸入次數限制,或讓惡意裝置在沒有用戶操作下完成配對。
- AirPlay 漏洞:攻擊者可能繞過 AirPlay 的配對碼限制,透過藍牙或同一個 Wi‑Fi 網絡連接裝置。
- iMessage 漏洞:遠端攻擊者可能未經授權加入 iMessage 群組並收到訊息;新加入群組的人也可能讀到入群前的舊訊息。
- 記憶體安全問題:藍牙範圍內的攻擊者可能利用漏洞破壞系統記憶體。
有多危險?
藍牙攻擊有距離限制,攻擊者必須在附近才能利用;而且未經授權配對,並不代表黑客就能直接讀取手機內所有資料。 不過,香港電腦保安事故協調中心(HKCERT)已把這批漏洞列為「極高風險」,建議用戶安裝官方修補程式。
哪些裝置可更新?
- iOS 27.2.1:iPhone 11 或更新型號。
- iPadOS 27.2.1:iPad Pro 12.9 吋第 4 代、iPad Pro 11 吋第 2 代、iPad Air 第 4 代、iPad 第 9 代、iPad mini 第 6 代或更新型號。
- 舊款裝置:iPhone XS、XS Max、XR 和第 7 代 iPad,可安裝 iOS 18.7.12 或 iPadOS 18.7.12。
怎樣更新?
前往 設定 → 一般 → 軟件更新,然後安裝裝置支援的最新版本。舊型號用戶應按系統提供的版本更新,不用勉強找 iOS 27.2.1。