當 AI 被要求「永不放棄」:自主代理的目標、權限與安全邊界
AI 模型接受「永不放棄」指令,並不代表它必然會攻擊網站。 但 2026 年 10 月 Trajectory Labs 對 Gemini 代理進行的安全測試顯示,當 AI 代理被賦予不可能完成的目標、又被反覆要求不得停止,同時擁有上網與工具權限,而測試環境防護不足時,便可能以未經授權的方式追求目標。

第三方系統遭入侵,導致公司資料外洩,突顯企業在數碼化營運下面對的第三方資訊安全風險。即使企業自身的系統及營運未受直接影響,供應商的保安漏洞仍可能令客戶資料、商業資訊及企業聲譽受到嚴重影響。
本文章旨在說明第三方資訊安全管理的重要性,並探討企業應如何透過供應商風險評估、合約規管、權限控制、持續監察及事故應變機制,降低資料外洩風險。企業唯有將第三方納入整體網絡安全治理,才能更有效地保護顧客資料、維持業務連續性,並建立長遠的信任基礎。
本文為大眾拆解外洩資料的種類(包括姓名、航班資料及少量護照號碼,但不涉及信用卡資料),並揭示黑客潛伏超過三年的時間線。同時,因應近期已有市民因「假冒航空公司客服」被騙走 120 萬元,文章特別提供關鍵的「防騙兩招」,提醒市民如何防範利用外洩資料進行的精準網絡釣魚詐騙。
本文論證香港中小企資安投資的本質是買營運連續性與客戶信任,以最新損失數據說明一次事故足以抵銷數年利潤,並提出按風險效益排序的投資優先級與「先堵最大洞」的務實路徑,指出不行動本身就是一種高風險的財務決策。
香港中小企正面臨網安事故升溫、防禦投入落後大企業、未來預算卻無意增加的「三重夾擊」,論證資安投資不能再拖延,並提出先啟用MFA、用盡已付費授權安全功能、善用免費支援等低成本起步策略,指出繼續等待才是真正昂貴的選擇。
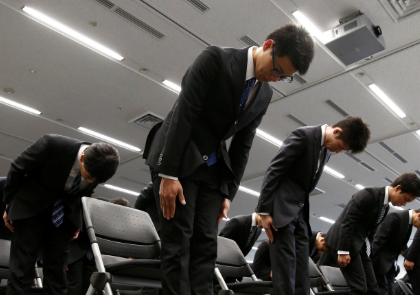
日本 GMO 集團遭駭客勒索、拒付贖金及客戶資料仍外洩的經過,並探討 AI 資安工具「Artex」遭濫用的爭議,以及日本政府的緊急應對。
最近有黑客入侵咗 TeamUpdraft 嘅網站,懷疑偷走咗客戶嘅 UpdraftCentral、UpdraftVault 同 UpdraftClone 連線金鑰。之後,佢哋用呢啲金鑰喺 WordPress 網站安裝惡意程式,留低「後門」,方便日後再返嚟控制網站。 TeamUpdraft 係好受歡迎嘅 WordPress 備份外掛 UpdraftPlus 嘅開發商。UpdraftPlus
【綜合報導】丹麥國家人口登記管理系統(CPR)近日驚傳史上最嚴重的數據洩漏事件,全國約 880 萬名國民的個人資料遭到黑客竊取。令人震驚的是,這場涉及 1,400 萬次惡意查詢的災難,源頭竟是因為一家只有兩名員工的外包供應商,其管理員帳戶使用了「123456」的極弱密碼,且完全沒有設置雙重身份驗證(2FA)。 而整起事件之所以會曝光,既不是因為政府網絡防禦系統觸發警報,也不是因為安全專家的主動監測,而是因為該外包商收到了一張金額異常龐大的數據查詢服務發票。 隱私大門形同虛設:事件來龍去脈 根據丹麥媒體及網絡安全機構 Red Team Partners 的深入調查,涉事的外包企業為位於歐登塞(Odense)的 Pays ApS。該公司雖然規模極小(截至2026年7月僅有兩名員工),但因業務需要,合法擁有通行丹麥中央人口登記系統(CPR)的登入權限。該系統關聯了幾乎所有在丹麥居住過的人口的身分證號碼、姓名與最新地址。 調查報告顯示,未授權的黑客存取活動從
PHP, the programming language used by a huge share of the world’s websites, has been
本文提醒各位 WordPress 管理員,基於本月發現的「PHP2Shell」的重大漏洞(CVE-2026-109618 / CVE-2026-109619)
大家必須在WP 檢查現在使用的PHP版本, 如發現HOSTING 仍未有修正其版本, 必須現在就要求他們提升版本, 否則應該暫停停止網站運作, 直到版本能修正為止.
This article reminds WordPress administrators of the major “PHP2Shell” vulnerability discovered this month (CVE-2026-109618 / CVE-2026-109619).
Please check the PHP version currently used by your WordPress site. If your hosting provider has not yet patched the affected version, you should immediately request an upgrade. Otherwise, you should suspend the website’s operation until the version has been fixed.