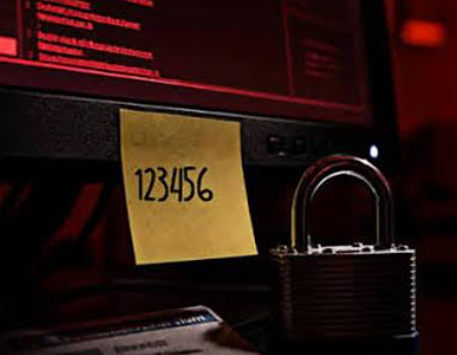
【綜合報導】丹麥國家人口登記管理系統(CPR)近日驚傳史上最嚴重的數據洩漏事件,全國約 880 萬名國民的個人資料遭到黑客竊取。令人震驚的是,這場涉及 1,400 萬次惡意查詢的災難,源頭竟是因為一家只有兩名員工的外包供應商,其管理員帳戶使用了「123456」的極弱密碼,且完全沒有設置雙重身份驗證(2FA)。
而整起事件之所以會曝光,既不是因為政府網絡防禦系統觸發警報,也不是因為安全專家的主動監測,而是因為該外包商收到了一張金額異常龐大的數據查詢服務發票。
隱私大門形同虛設:事件來龍去脈
根據丹麥媒體及網絡安全機構 Red Team Partners 的深入調查,涉事的外包企業為位於歐登塞(Odense)的 Pays ApS。該公司雖然規模極小(截至2026年7月僅有兩名員工),但因業務需要,合法擁有通行丹麥中央人口登記系統(CPR)的登入權限。該系統關聯了幾乎所有在丹麥居住過的人口的身分證號碼、姓名與最新地址。
調查報告顯示,未授權的黑客存取活動從 2026 年 9 月 10 日一直持續到 10 月 2 日,前後歷時 21 天 17 個小時。黑客利用 Pays ApS 的系統漏洞,發動了約 1,400 萬次的批量搜尋,成功將 880 萬名丹麥國民的隱私數據打包帶走。
CPR 辦公室事後指出,該帳戶的查詢量「遠遠超出了該公司的正常客戶規模」。然而,在長達三週的瘋狂抓取過程中,國家級資料庫與外包商登入端之間,竟然沒有任何流量限制或異常警報機制,任由黑客搬空資料,直到月底高昂的付費帳單寄達 Pays ApS,這場驚天漏洞才被揭發。
致命的「安全三連漏」
丹麥網絡安全專家 Peter Kruse 痛斥,涉事企業的安全防護完全是「公然違背基本安全規範」,並在滿分 10 分中僅給出 1 分的極低評價。
據悉,黑客之所以能如入無人之境,是因為 Pays ApS 內部犯下了三個極為常見但疊加起來極其致命的安全錯誤:
- 使用了外流密碼: 帳戶所使用的密碼早已出現在過去的其他數據外洩名單中。
- 離職員工帳戶未註銷: 黑客自稱是利用一名已離職前員工留下的帳戶成功登入。
- 無雙重驗證(MFA): 該公司至少有三個用戶帳戶(包含管理員)直接使用「123456」作為密碼,且完全不需要經過第二道手機或電郵驗證即可開啟連線。
自稱對此事負責的匿名黑客在接受媒體採訪時表示,他們編寫了專門的程式來抓取並儲存這些 CPR 數據,但強調目前「沒有出售或公開這些資料的計劃」。不過,丹麥國家特別犯罪局(NSK)表示目前談論黑客身分與動機仍為時過早,警方已全面介入調查。
國家信譽受挫 國民身份認證面臨崩潰
這起事件對丹麥社會造成了深遠的衝擊。丹麥數位化部部長 Christina Egelund 公開承認:「圍繞 CPR 系統的安全防護做得不夠好。」
雖然官方強調中央系統本身並未被黑客攻破,但公共安全局局長 Laila Reenberg 警告,這起事件的後遺症非常嚴重:「大眾必須做好心理準備,未來 CPR 號碼將不再能單獨作為驗證個人身份的依據。」
目前,這起風波已引發群眾恐慌,丹麥國內註冊信用防詐警報的人數在短短幾天內從不到 25 萬人暴增至近 97 萬人。為了應對個人資料遭到濫用的風險,丹麥各地的藥局已經開始實施新規定,要求市民在領取處方藥物時,除了提供 CPR 號碼,還必須出示額外的實體身份證明文件。
這起「因一張發票而揭發」的國家級資安災難,無疑為全球各地的政府與企業敲響了供應鏈安全的重大警鐘。