近期發現了一個名為 「PHP2Shell」(CVE-2026-109618 / 109619)的重大安全漏洞。這個漏洞直接影響伺服器底層的 PHP 運行環境,黑客可以利用它繞過網站防護,直接控制您的整個網站。
請注意:單純更新 WordPress 外掛(Plugins)、佈景主題(Themes)或系統核心,是無法修復這個漏洞的! 只有更新伺服器本身的 PHP 版本才能徹底解決。
🛑 您現在必須採取的行動:
- 檢查您的 PHP 版本
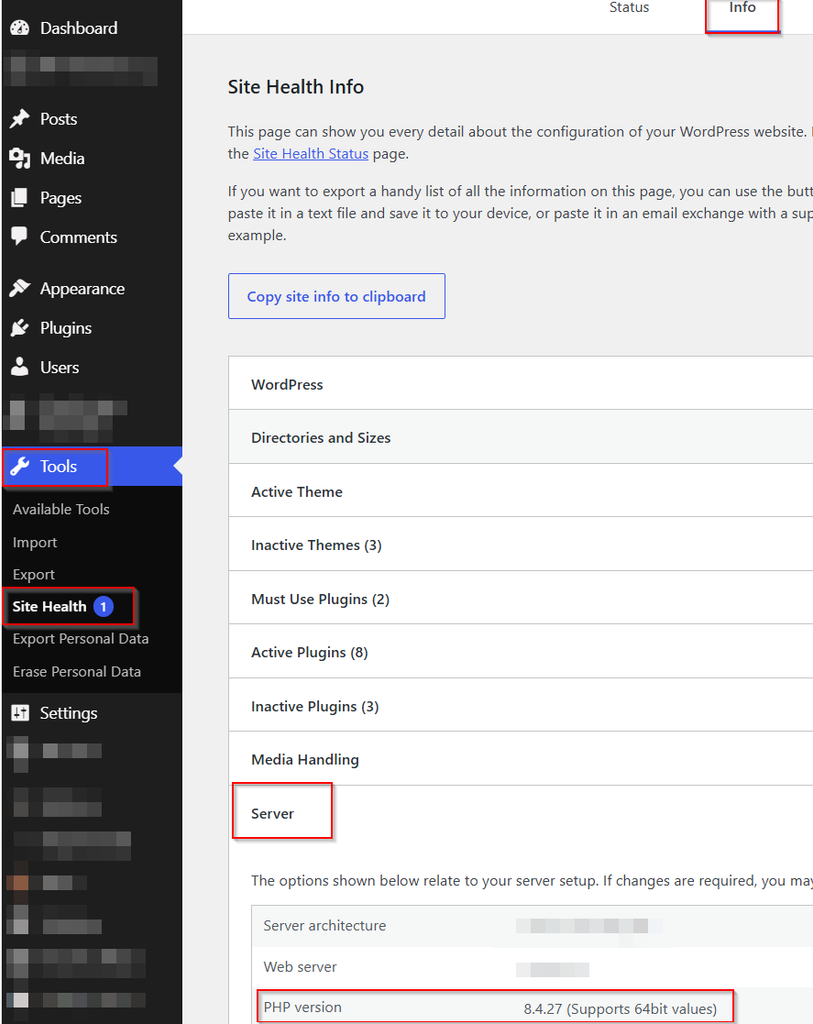
登入 WordPress 後台,前往 「工具」 > 「網站狀態」 > 「資料」 > 「伺服器」,查看您目前的 PHP 版本。 - 確認是否已安裝安全更新
您的伺服器必須更新至以下(或更高)的版本才算安全:- PHP 8.5.12 或以上
- PHP 8.4.27 或以上
- PHP 8.3.36 或以上
- PHP 8.2.35 或以上
- 立即聯絡您的網站託管商(Hosting Provider)
如果您發現網站的 PHP 版本低於上述標準,請立即向您的網頁寄存公司(例如 Bluehost、Hostinger、SiteGround、WP Engine 等)提交支援單(Support Ticket)或聯絡線上客服,要求他們立刻將您的伺服器 PHP 環境升級至最新的安全版本。 - 在無法立即修復的情況下,組織應考慮將系統離線,直到能完全緩解風險為止。
一般網站防火牆(WAF)無法百分之百攔截此類漏洞攻擊,升級 PHP 是唯一的解決辦法。為了您的網站安全,請即刻檢查!