電動車(EV)越來越依賴聯網功能、智慧充電與 OTA 軟體更新,雖然提升便利性,卻也擴大了網路攻擊面。近年白帽駭客的研究顯示,風險不只存在於特斯拉整車,還包括車用資訊娛樂系統、車用作業系統、充電樁與充電應用程式。
電動車面臨的主要攻擊面
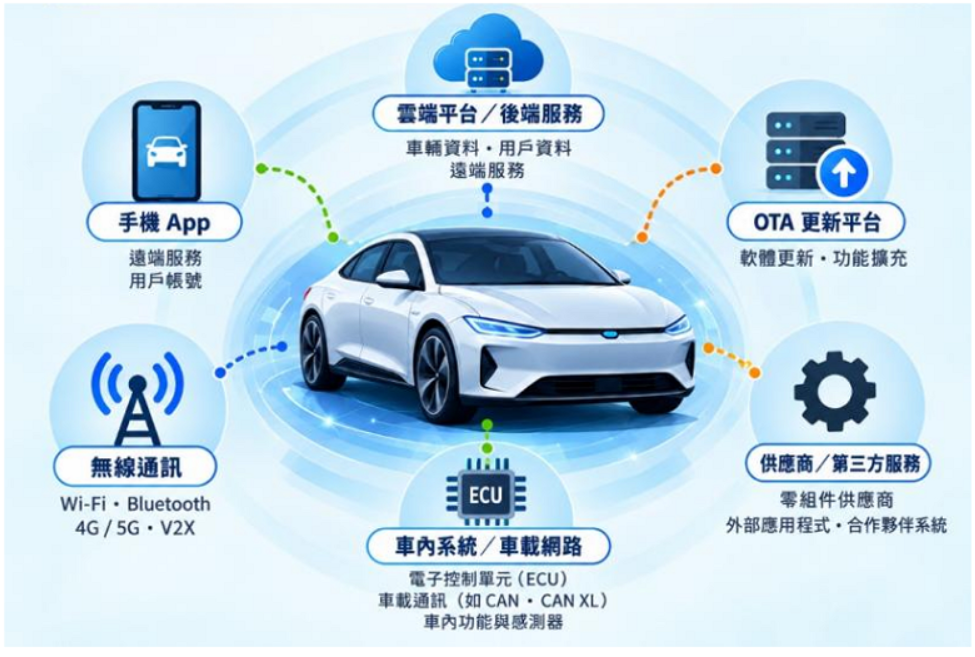
電動車透過 Wi-Fi、藍牙、蜂巢式網路、USB、OTA 更新及充電介面與外界連接。若這些通訊管道缺乏加密、身分驗證或安全啟動機制,攻擊者便可能竊取資料、注入惡意程式,或進一步接觸車輛控制網路。
最令人擔憂的是攻擊者若能取得車輛 CAN 匯流排的控制權,便可能影響再生制動、先進駕駛輔助系統(ADAS)及關鍵動力總成部件,甚至造成突然加速或煞車、電池熱失控,以及行人偵測錯誤。
其他常見攻擊途徑包括感染惡意軟體的應用程式、不安全的 OTA 更新、被攔截或複製的數位鑰匙,以及資訊娛樂系統漏洞。攻擊者可能藉此修改車輛軟體、解鎖車輛,或存取聯絡人、通話紀錄與 GPS 歷史等個人資料。
特斯拉:被研究最多的整車案例
特斯拉因為長期參與 Pwn2Own 等白帽駭客競賽,成為公開研究中被測試最多次的電動車品牌。其被揭露的漏洞主要集中在資訊娛樂系統、藍牙晶片、USB 攻擊面、ECU、數據機,以及 CAN 匯流排。
| 年份 | 研究團隊/事件 | 揭露的攻擊成果 |
|---|---|---|
| 2019 | Fluoroacetate | 利用車載瀏覽器漏洞入侵 Model 3 資訊娛樂系統。 |
| 2020 | 西南研究院(Southwest Research Institute) | 逆向分析充電樁訊號與電路,使用低成本欺騙設備成功干擾充電過程。 |
| 2021 | Pen Test Partners 等 | 充電應用程式漏洞導致超過 14 萬名客戶的姓名、地址與使用紀錄外洩;研究人員並確認數百萬台智慧充電樁易遭帳戶劫持。 |
| 2022 | 網路安全專家 | 利用 TesaMate 應用程式入侵 12 個國家的 25 輛特斯拉,並控制關鍵系統。 |
| 2023 | 柏林工業大學 | 透過電壓故障攻擊與程式碼操控越獄特斯拉資訊娛樂系統,並解鎖付費功能。 |
| 2023 | Synacktiv | 在 Pwn2Own 上於不到兩分鐘內利用 TOCTOU 漏洞攻破 Model 3 的 Gateway 能源管理系統,並利用藍牙晶片漏洞取得資訊娛樂系統 root 權限。 |
| 2024 | Synacktiv | 在 Pwn2Own 活動中成功攻破一輛特斯拉的數據機與娛樂系統,以及三個電動車充電樁。 |
| 2026 | Synacktiv | 透過 USB 攻擊面串連多個零日漏洞,取得資訊娛樂系統 root 權限;該賽事首日共展示 37 個零日漏洞。 |
這些案例多數由研究人員向原廠負責任揭露,目的在於促使廠商在惡意攻擊者利用前修補漏洞。特斯拉也透過漏洞賞金與競賽獎勵,鼓勵安全研究人員主動測試其系統。
不只特斯拉:車機與車用系統也被攻破
雖然「整輛車被遠端完全控制」的公開案例以特斯拉最為突出,但其他汽車品牌所使用的車用設備也曾被白帽駭客攻破。這些攻擊通常針對供應商提供的車機、車用作業系統或通訊模組,而非特定品牌車輛本身。
| 被攻破的系統 | 白帽駭客成果 |
|---|---|
| Alpine 車用資訊娛樂系統 | PCAutomotive 團隊利用堆疊緩衝區溢位取得程式碼執行權。 |
| Kenwood 與 Sony 車用資訊娛樂系統 | Pwn2Own Automotive 2025 第一天,參賽者利用零日漏洞分別成功攻破兩者的車機產品。 |
| Automotive Grade Linux(AGL) | 研究人員在 2025 年賽事中揭露 AGL 的漏洞;該開源車用作業系統被多種車用平台採用。 |
需要強調的是,攻破車機並不等於已能控制整輛車。攻擊者可能先取得娛樂系統或車用應用程式的執行權,但能否進一步影響煞車、轉向或動力系統,取決於車輛架構、網路隔離設計,以及是否能串連更多漏洞。
充電樁:另一個高風險入口
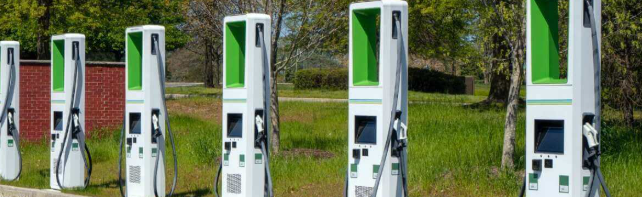
充電樁是電動車生態系中另一個重要攻擊面。公共與家用充電樁若缺乏端對端加密、強化身分驗證或韌體簽章驗證,可能被用來竊取資料、中斷充電、注入惡意軟體,甚至在極端情況下影響電網穩定。
| 被攻破或存在風險的充電設備 | 白帽駭客成果 |
|---|---|
| 一般電動車充電樁 | 西南研究院研究人員逆向分析訊號與電路,用低成本欺騙設備干擾充電循環。 |
| 智慧充電樁 | 研究人員確認數百萬台智慧充電樁易遭帳戶劫持。 |
| 特斯拉 Wall Connector | 研究人員利用數值範圍比較缺失等漏洞取得控制權並使設備崩潰。 |
| ChargePoint、Autel MaxiCharger、Phoenix Contact CHARX、JuiceBox 40、Ubiquiti Connect EV | 研究人員曾利用緩衝區溢位、缺少驗證、作業系統命令注入等漏洞取得控制權或造成系統崩潰。 |
| 特斯拉 Universal Wall Connector | 2026 年研究人員發現韌體簽章驗證過程中的整數漏洞,觸發越界寫入並取得程式碼執行權,進而建立可跨品牌擴散的攻擊鏈。 |
充電樁被入侵的風險不只是「充不到電」。攻擊者可能改變充電速度、強行中斷充電、在交流電與直流電之間快速切換,進而損害電池;受感染設備也可能成為攻擊車輛、家庭網路或電網的跳板。
充電應用程式與資料外洩
除了硬體設備,充電應用程式也可能成為弱點。2021 年,某電動車充電應用程式漏洞導致超過 14 萬名客戶的姓名、地址與使用紀錄外洩;研究人員同時確認數百萬台智慧充電樁容易遭到帳戶劫持。
這類漏洞顯示,電動車資安不能只看車輛本身。車主帳號、充電紀錄、付款資料、GPS 足跡與車輛識別資訊,同樣可能成為網路罪犯的目標。
白帽駭客競賽的意義
Pwn2Own Automotive 等競賽讓資安研究人員在受控環境下測試車輛、車機與充電設備。2025 年賽事共揭露 49 個零日漏洞,參賽者獲得超過 88 萬美元獎金,顯示汽車與充電產業的資安問題已受到高度重視。
這些研究並不代表電動車必然不安全,而是提醒產業:攻擊面正隨著聯網功能與充電基礎設施擴大。透過負責任揭露、漏洞賞金計畫與及時修補,廠商可在攻擊者大規模利用前降低風險。
製造商應採取的防護措施
- 在硬體、韌體、應用程式與營運流程中採用「安全優先」設計。
- 為車聯網通訊、OTA 更新與充電通訊提供端對端加密。
- 使用硬體信任根管理身分驗證、韌體簽章與安全啟動流程。
- 對充電樁實施強化身分驗證,確保只有授權車輛與用戶能使用服務。
- 在產品上市前進行滲透測試,並持續發布安全修補。
- 導入人工智慧與機器學習偵測異常行為,及早發現系統入侵或惡意實體活動。
車主可以做的事
車主應只從官方或可信來源安裝車輛應用程式與韌體更新,並避免使用來路不明的充電設備或公共充電樁。若發現充電樁異常、車輛行為不正常,或收到可疑的更新提示,應立即通報原廠或充電服務商。
同時,保護家用充電樁與家庭 Wi-Fi 網路也很重要。使用強密碼、啟用雙因素驗證、定期更新路由器與充電設備韌體,可降低惡意軟體經由充電設備進入家庭網路的風險。
參考來源:
https://www.artc.org.tw/tw/knowledge/articles/13878
How to protect EVs from malicious hackers and cybercriminals