隨着電動車(EV)充電樁日益普及並與電網深度數碼化相連,充電網絡已演變為關鍵基礎設施。然而,隨之而來的網絡安全隱患也日益凸顯。本文整合了最新的行業安全研究報告,從宏觀網絡威脅、底層 CCS2 物理/網絡攻擊面、硬件供應鏈風險,以及一般家庭車主的實用應對措施進行全面解析。
一、 電動車充電樁的宏觀網絡威脅與攻擊面
充電控制軟件直接連接電網以管理能量流動,同時充電網絡還處理和儲存敏感數據。
1. 多元化的威脅態勢與攻擊入口
- 軟硬件入口增多:聯網充電樁的增加為黑客提供了更多攻擊入口。由於許多充電樁在組件製造時缺乏標準化協議、監管不足且沒有端到端加密,導致其極易受到網絡攻擊。
- 攻擊可能造成的後果:黑客一旦入侵,可以遠端停用充電樁、植入惡意軟件試圖感染更廣泛的數碼化電網、篡改韌體、停止充電進程、實施錯誤的定價方案,或在充電單元屏幕上顯示惡意訊息。
- CPS(資訊物理系統)與硬件破壞:黑客可能通過攻擊充電樁和功率轉換器來使電源和通信系統過載,導致充電樁關閉;攻擊傳感器則會提供不準確的讀數,影響充電樁的可靠性。
2. 軟件、支付與數據洩漏風險
充電系統面臨數據注入、支付數據外洩(涉及 PII 與信用卡資料)以及常見網絡攻擊(如 DDoS、MITM 等)。真實案例顯示,第三方應用程式未授權訪問曾導致大規模客戶記錄洩漏,突顯供應鏈與互聯軟件的安全隱患。
二、 底層的隱藏危機:CCS2 充電介面作為網絡攻擊面的深度剖析
充電電纜和介面存在嚴重物理與網絡漏洞(如 CVE-2026-9039)。
- CCS2 與 PLC 網絡:車輛與充電樁通過 HomePlug Green PHY 建立 IPv6 鏈路,令部分聯網服務直接暴露。
- 低成本攻擊路徑:攻擊者可利用約 130 美元的低成本硬件接入端口,獲取 root 權限並盜取憑證、篡改計量甚至進行橫向網絡移動。
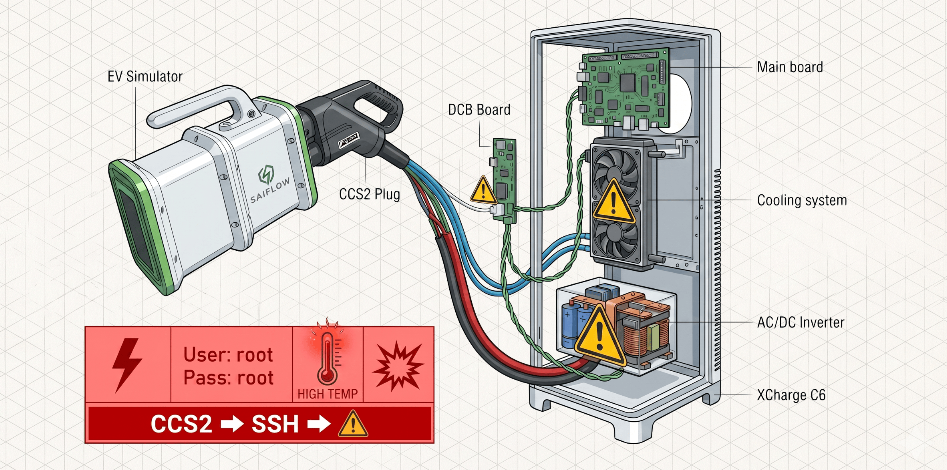
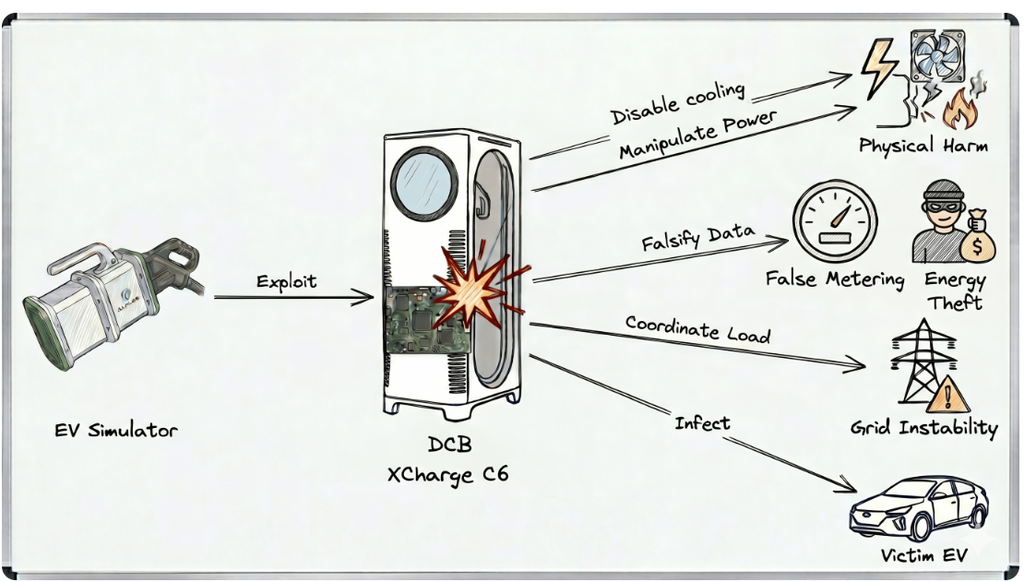
圖片來源 : https://www.saiflow.com/blog/the-hidden-ccs2-attack-surface-on-ev-chargers
三、 一般家庭車主可以做甚麼?
家庭車主可採取具體行動保護資產與私隱:
- 帳戶與支付安全:設置強密碼、開啟雙重驗證,並使用虛擬信用卡或第三方支付隔離風險。
- 公共充電安全:謹慎使用自動扣款功能,留意充電槍物理異常,並關閉車機調試模式。
- 家用充電樁安全:第一時間更改預設管理員密碼、開啟 OTA 更新,並設置獨立的 IoT 訪客網絡。
- 車輛系統運維:及時進行車機 OTA 升級以維持防護機制。